


-

-

- aA


Cập nhật bản vá, phòng ngừa tấn công mạng từ các lỗ hổng bảo mật
08:52 | 26/02/2024
DNTH: Cục An toàn thông tin (Bộ Thông tin và truyền thông) đã có cảnh báo về các lỗ hổng an toàn thông tin ảnh hưởng mức cao và nghiêm trọng trong sản phẩm Microsoft.
Trên cơ sở danh sách bản vá tháng 2/2024 của Microsoft với 72 lỗ hổng bảo mật tồn tại trong các sản phẩm của hãng, các chuyên gia Cục An toàn thông tin đã đánh giá mức độ nguy hiểm của các lỗ hổng. Cục An toàn thông tin khuyến nghị các cơ quan, tổ chức, doanh nghiệp đặc biệt lưu ý đến 9 lỗ hổng có ảnh hưởng mức cao và nghiêm trọng. Trong đó, CVE-2024-21410 trong Microsoft Exchange Server là lỗ hổng được đánh giá có mức ảnh hưởng nghiêm trọng, cho phép đối tượng không cần xác thực, thực hiện tấn công leo thang đặc quyền.
Cùng với lỗ hổng CVE-2024-21410 tồn tại trong Microsoft Exchange Server, 2 lỗ hổng an toàn thông tin khác cũng có mức độ ảnh hưởng nghiêm trọng là CVE-2024-21413, CVE-2024-21378 trong phần mềm hỗ trợ quản lý thông tin Microsoft Outlook. Các lỗ hổng này cho phép đối tượng tấn công không cần xác thực thực thi mã từ xa.
Để đảm bảo an toàn cho hệ thống thông tin của đơn vị và góp phần bảo vệ không gian mạng Việt Nam, Cục An toàn thông tin khuyến nghị các cơ quan, tổ chức, doanh nghiệp khẩn trương kiểm tra, rà soát để xác định máy tính sử dụng hệ điều hành Windows có khả năng bị ảnh hưởng bởi các lỗ hổng bảo mật nêu trên.
Trường hợp hệ thống máy tính bị ảnh hưởng, các đơn vị cần kịp thời cập nhật bản vá để tránh nguy cơ bị tấn công mạng. Các cơ quan, tổ chức, doanh nghiệp cũng được khuyến nghị tăng cường giám sát và sẵn sàng phương án xử lý khi phát hiện có dấu hiệu bị khai thác, tấn công mạng. Đồng thời, các đơn vị cần thường xuyên theo dõi kênh cảnh báo của cơ quan chức năng và những tổ chức lớn về an toàn thông tin nhằm phát hiện kịp thời các nguy cơ tấn công mạng.
Tấn công mạng vào hệ thống thông qua khai thác lỗ hổng bảo mật được chuyên gia nhận định là một trong những xu hướng mà tổ chức, doanh nghiệp cần đặc biệt lưu ý. Dự kiến, trong năm 2024, nền tảng quản lý và phát hiện, cảnh báo sớm rủi ro an toàn thông tin sẽ được Cục An toàn thông tin thiết lập, cho phép tự động thông báo tới các đơn vị về nguy cơ, lỗ hổng, điểm yếu trên hệ thống của họ ngay khi Cục phát cảnh báo.


Nhận diện 4 nguy cơ tấn công mạng vào hạ tầng năng lượng
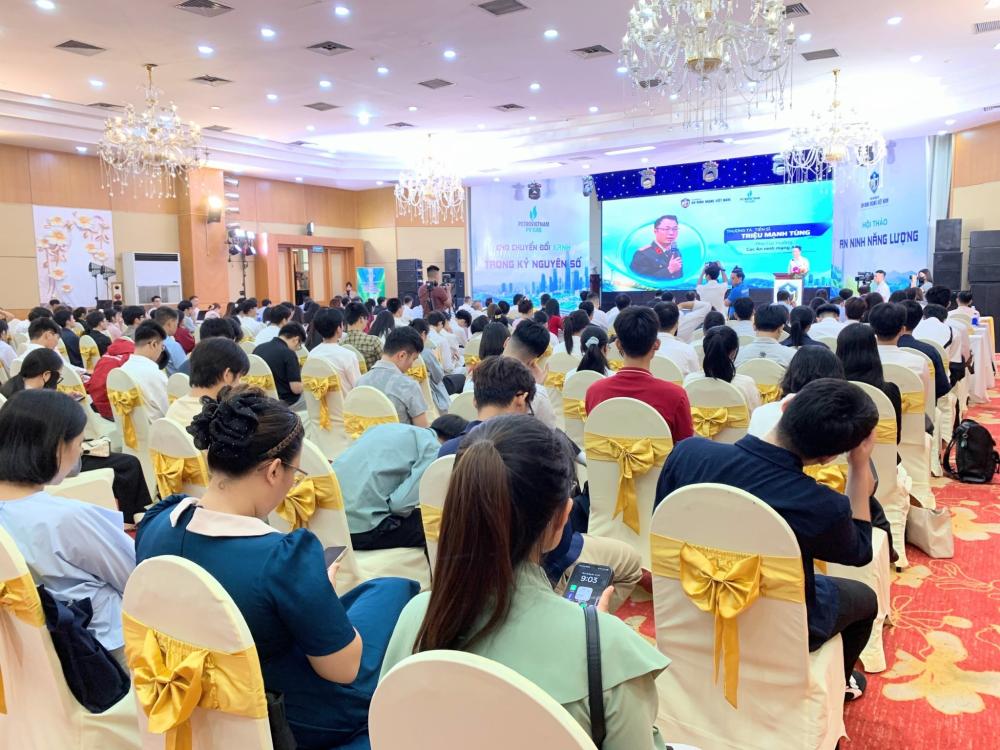
DNTH: Tại hội thảo “An ninh năng lượng cho chuyển đổi xanh trong kỷ nguyên số” tổ chức ngày 23/10, ông Nguyễn Trung Hiếu, Phó giám đốc Trung tâm An ninh mạng quốc gia (Cục An ninh mạng – A05, Bộ Công an), chỉ ra 4 phương thức, thủ đoạn...
AI có thể tự tìm cách tấn công mạng, khi được giao mục tiêu
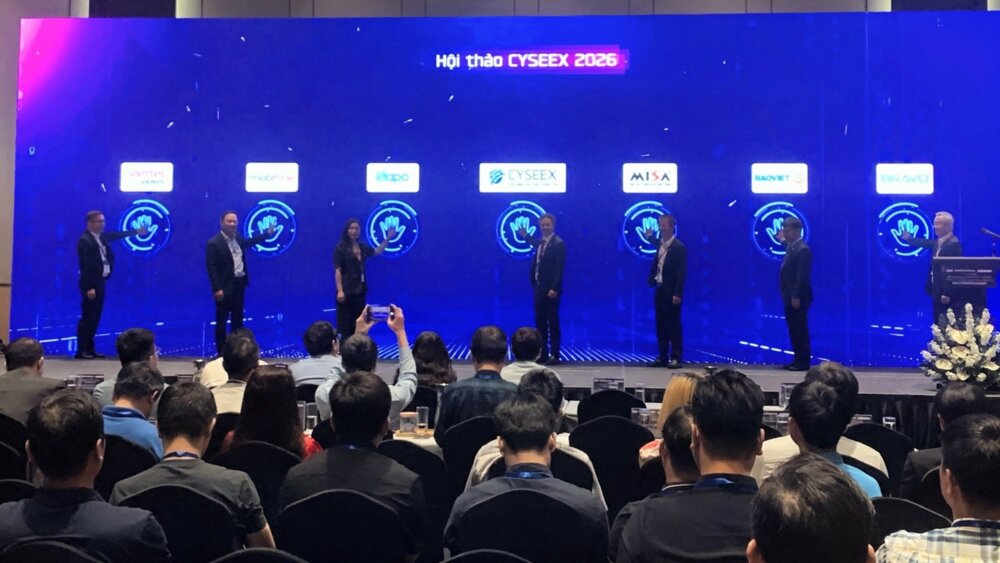
DNTH: Ngày 21/10/2026, Liên minh An toàn thông tin CYSEEX tổ chức hội thảo với chủ đề “Kiến tạo năng lực phòng thủ tự động trong kỷ nguyên AI và hậu lượng tử”. Trong kỷ nguyên AI được giao mục tiêu, công cụ và quyền truy cập, nó...
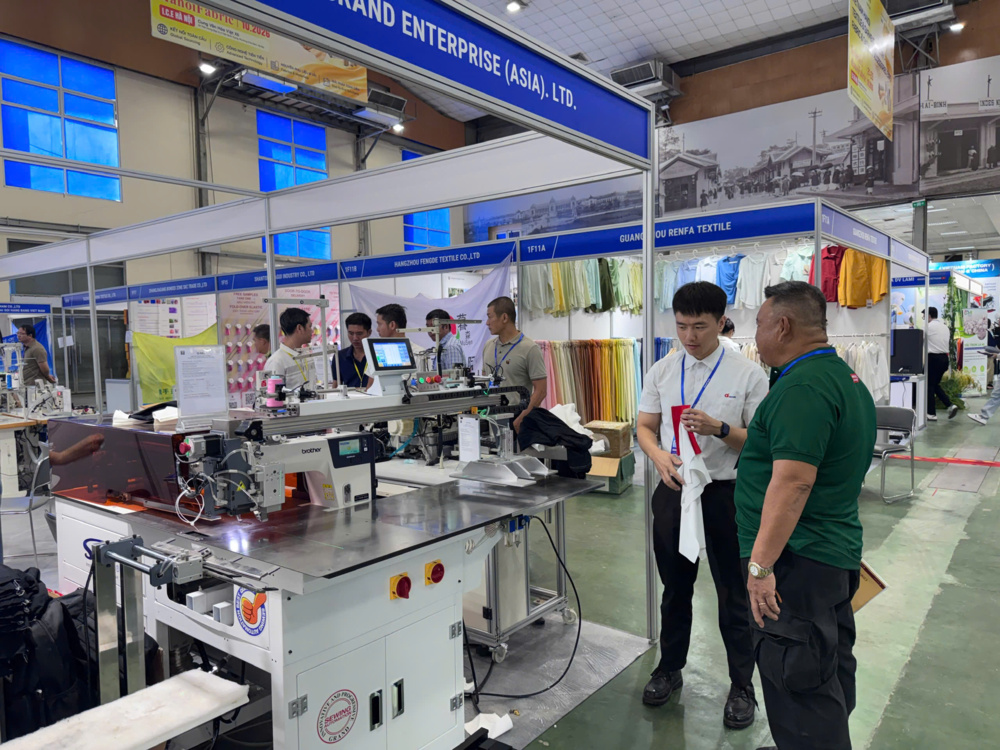
Khai mạc HanoiTex & HanoiFabric 2026 - triển lãm quốc tế ngành công nghiệp dệt may
DNTH: Triển lãm HanoiTex & HanoiFabric 2026 giới thiệu máy móc, vải nguyên phụ liệu dệt may, đồng thời cập nhật xu hướng tự động hóa, sản xuất xanh, ngày 21-23/10.
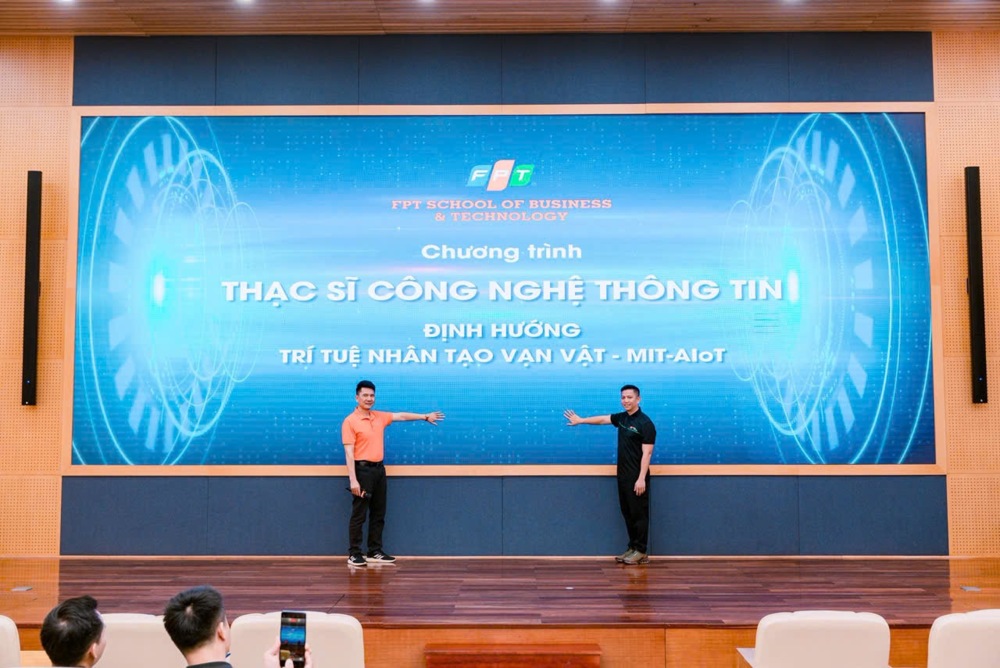
FPT ra mắt chương trình đào tạo Thạc sĩ Công nghệ thông tin định hướng Trí tuệ nhân tạo vạn vật (MIT-AIoT)
DNTH: Ngày 11/10, Viện Quản trị & Công nghệ FSB (Trường Đại học FPT) chính thức công bố ra mắt chương trình Thạc sĩ Công nghệ thông tin định hướng Trí tuệ nhân tạo vạn vật (MIT-AIoT).
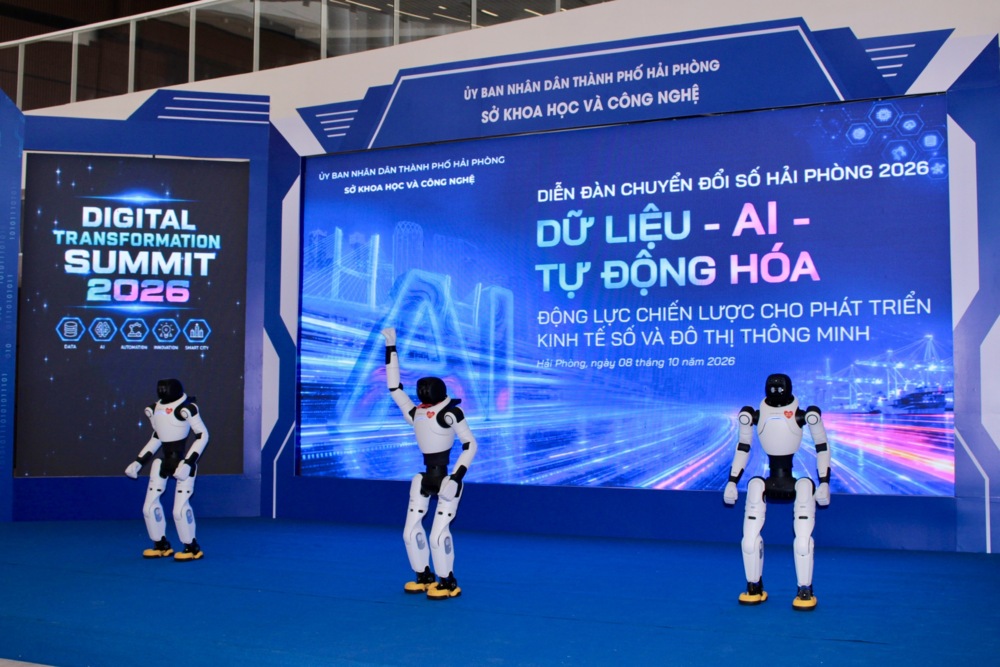
Kỷ nguyên mới của Hải Phòng: Lấy AI và Tự động hóa làm bệ phóng đô thị thông minh
DNTH: Sáng 8/10, Sở Khoa học và Công nghệ (KH&CN) thành phố Hải Phòng tổ chức Diễn đàn Chuyển đổi số Hải Phòng năm 2026 với chủ đề “Dữ liệu - AI - Tự động hóa: Động lực chiến lược cho phát triển kinh tế số và đô thị thông...
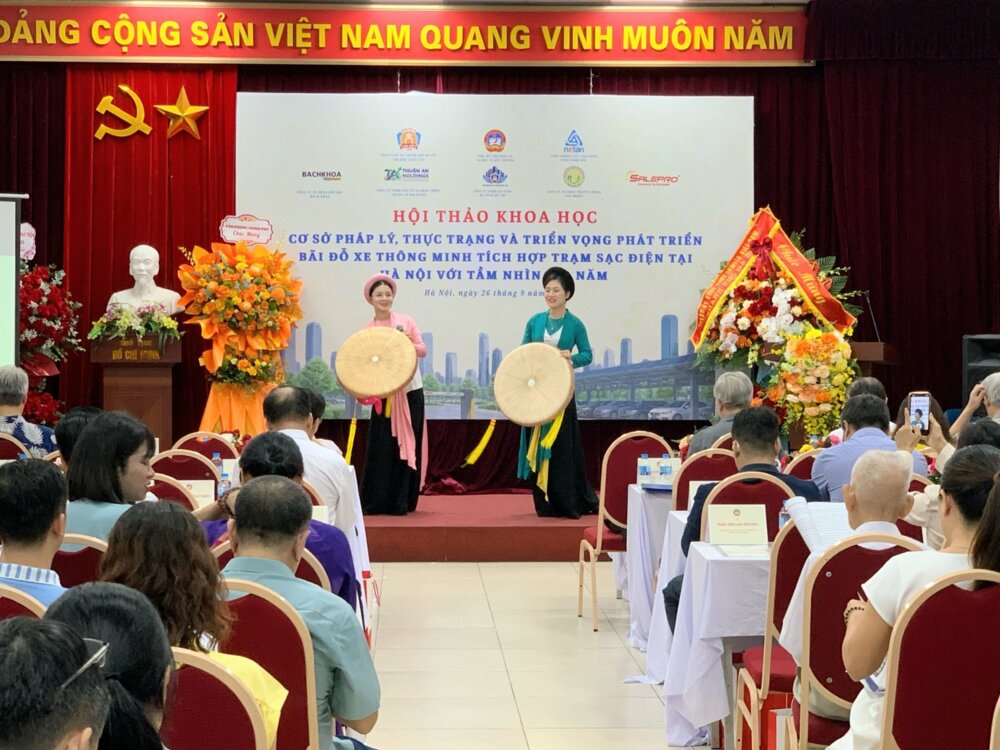
Phát triển bãi xe thông minh và tích hợp trạm sạc điện tại Hà Nội
DNTH: Sáng 26/9. Hội thảo với chủ đề “Cơ sở pháp lý, thực trạng và triển vọng phát triển bãi đỗ xe thông minh tích hợp trạm sạc điện tại Hà Nội với tầm nhìn 100 năm”. Hội thảo do viện Hỗ trợ pháp lý và bảo vệ môi trường...
Đô thị cuộc sống
-
Trao yêu thương, gìn giữ ánh sáng tuổi thơ
-
Chợ truyền thống trước làn sóng đóng sạp
-
Cận cảnh Dự án Trung tâm Thương mại GO! Pleiku trị giá 600 tỉ đồng
-
Aeon Mall Hạ Long chuẩn bị đưa vào vận hành
-
VinAlpha tuyển dụng 15.000 nhân sự cho các đại dự án đô thị trên toàn quốc
-
Một ngày sống trong “resort trên không” bên sông Hàn
Sống khỏe
-
Thích ứng với già hóa dân số gắn với phát triển kinh tế bạc
-
Thêm một kỹ thuật cao được triển khai thành công tại Bệnh viện ĐHYD - HAGL
-
Sàng lọc sức khỏe diện rộng: Bài toán năng lực phòng xét nghiệm
-
Herbalife Việt Nam tổ chức Ngày Hiến máu tình nguyện 2026 tại TP. Hồ Chí Minh và Hà Nội, tiếp nhận 183 đơn vị máu
-
Ca phẫu thuật tim bắc cầu mạch vành thành công đầu tiên ở bệnh viện C Đà Nẵng
Thị trường
-
Ô tô cũ ế ẩm, giới buôn “có lời là bán”
-
"Lướt sóng" bất động sản thời điểm này 90% là thất bại
-
Ninh Thuận bứt phá ngoạn mục, trở thành “mỏ vàng” trong mắt nhà đầu tư
-
Bất động sản Việt Nam vẫn hấp dẫn nhà đầu tư nước ngoài
-
M&A bất động sản phía Nam nhộn nhịp trong mùa dịch
-
Ô tô giảm giá “chạy” tháng ngâu
